Öffentliche Vendor-Dokumentation

GDPR Readiness Indicator

Öffentliche Vendor-Dokumentation entlang 19 Checkpoints prüfen.

Axiomify recherchiert öffentlich zugängliche Datenschutz-, Vertrags-, Subprocessor-, TOM-, Security- und Trust-Dokumentation und verbindet Befunde mit Quelle, Abrufstand und sichtbaren Informationslücken.

Einsatz

Für Vendor Due Diligence auf Basis öffentlich zugänglicher Vendor-Dokumentation – vor der Anfrage, im Auswahlprozess oder zur Vorbereitung der Vertragsprüfung.

Inputs

  • Vendor-Name und Produktkontext als Ausgangspunkt der Recherche
  • Datenschutzhinweise und Privacy Policies
  • öffentlich verfügbare AVV-/DPA-Dokumente und Anlagen
  • Subprocessor-Listen und Transferinformationen
  • TOM-, Security- und Trust-Center-Dokumentation

Analyse

  • Vendor und Produkt werden einem definierten Prüfumfang zugeordnet
  • öffentliche Quellen und verlinkte Dokumente werden softwaregestützt recherchiert
  • Dokumente werden nach Dokumenttyp und Belegkraft klassifiziert
  • die Analyse folgt einem versionierten Prüfkatalog
  • je Prüfpunkt entsteht ein Befund mit Status, Nachweis-Auszug und Quellenangabe

Outputs

  • Anbieterübersicht mit Quellenlage und Dokumentstand
  • Befund-Matrix je Prüfpunkt mit sichtbaren Informationslücken
  • Befund-Details mit Nachweis-Auszug, Fundstelle und Quellenangabe
  • Berichtspaket als PDF und DOCX: Management-Zusammenfassung, Legal Evidence Report, Technischer Anhang
  • Manifest mit Prüfsumme je Berichtsdatei sowie Lauf-, Katalog- und Abruf-Metadaten

Geeignet für

  • Datenschutz- und Legal-Teams
  • Third-Party Risk, Procurement und Vendor Management
  • Berater und Kanzleien mit wiederkehrenden Vendor-Prüfungen
  • IT, Security, Management und Audit als beteiligte Funktionen

Themencluster

Sechs Themenfelder strukturieren die Prüfung.

Die Themen werden durch einen versionierten, regelmäßig weiterentwickelten Prüfkatalog operationalisiert.

Datenschutz & Transparenz

Datenschutzhinweise, Verantwortlichkeiten, Kontaktwege und Informationsqualität der öffentlichen Angaben.
Vertrags- und Verarbeitungsinformationen

Öffentlich verfügbare AVV-/DPA-Dokumente, Verarbeitungsangaben und vertragsnahe Regelungen.

Subprocessor & Transfers

Standorte der Datenverarbeitung, Drittlandtransfers und Subprocessor-Regelungen – geprüft als öffentlich dokumentierte Angabe; fehlende Angaben werden als eigener Befund ausgewiesen.

Security & Trust

TOMs, Security-Dokumentation, Trust Center und veröffentlichte Prüf- oder Zertifikatsinformationen.

Betroffenenrechte

Öffentlich dokumentierte Wege zur Wahrnehmung von Betroffenenrechten und deren Nachvollziehbarkeit.

Dokumentationsqualität

Auffindbarkeit, Aktualität und Konsistenz der öffentlichen Dokumentation als eigenes Prüfthema.

Die Website zeigt Themenfelder, Methodik und exemplarische Ergebnisse. Der vollständige Prüfkatalog und detaillierte Analysepfade sind Bestandteil des Produkts.

Beispiel-Befund

Ein Befund zeigt Beobachtung, Nachweis und offenen Punkt gemeinsam.

Das folgende synthetische Beispiel zeigt die Informationsarchitektur einer produktiven Befund-Ansicht. Es enthält keine Aussage über einen realen Anbieter.
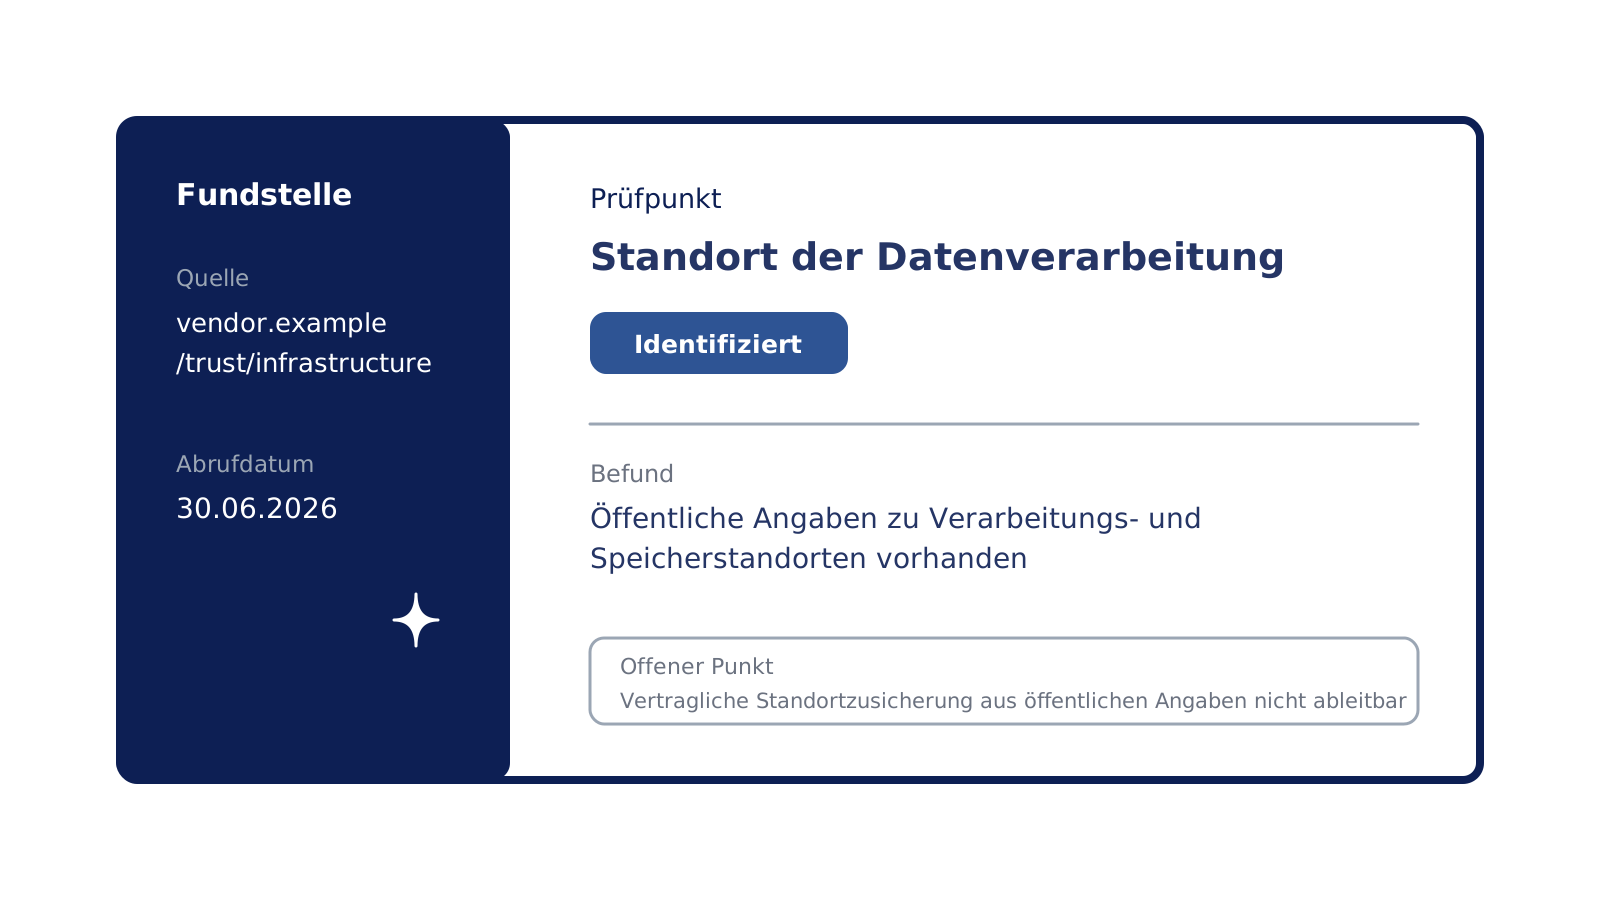
Synthetische Befundkarte zum Prüfpunkt Standort der Datenverarbeitung: eine dunkle Fundstellen-Spalte nennt Quelle und Abrufdatum, daneben stehen der Status Identifiziert, der Befund zu öffentlich vorhandenen Standortangaben und der offene Punkt, dass eine vertragliche Standortzusicherung aus öffentlichen Angaben nicht ableitbar ist.
Synthetisches Beispiel: Befundkarte mit Fundstelle, Status, Befund und offenem Punkt.

Prüfpunkt · TOM-Dokumentation

Status
Identifiziert
Befund
Öffentliche TOM-Beschreibung mit Maßnahmenkategorien und Stand vorhanden
Nachweis
„Technical and Organizational Measures – last updated June 2026“
Quelle
vendor.example/trust/security

Analysekontext

Abruf
30.06.2026 · 14:20 CET
Dokument
TOM-Beschreibung · HTML
Katalogversion
im Analyselauf gespeichert
Offener Punkt
Die tatsächliche technische Umsetzung ist aus der öffentlichen Beschreibung allein nicht ablesbar

Am konkreten Fall

Einen Befund wie diesen für einen eigenen Vendor sehen.

Die Demo zeigt, wie Recherche, Nachweis und offener Punkt für einen konkreten Vendor zusammenkommen.

FAQ

Häufige Fragen zum GDPR Readiness Indicator

Warum werden öffentliche Dokumente geprüft?

Öffentliche Datenschutz-, Vertrags- und Trust-Dokumentation ist die erste belastbare Informationsquelle über einen Vendor – verfügbar, ohne den Anbieter einzubinden. Sie zeigt, was der Anbieter selbst dokumentiert, wie auffindbar diese Angaben sind und wo Informationslücken bestehen. Für die Prüfung des konkreten Vertrags gibt es den DPA Indicator.

Bedeutet ein fehlender öffentlicher Nachweis eine fehlende Umsetzung?

Nein. Ein Befund wie „kein öffentlich verfügbares Dokument gefunden“ beschreibt die geprüfte Dokumentlage zum Abrufzeitpunkt – nicht die tatsächliche Praxis des Anbieters. Genau deshalb weist Axiomify Informationslücken als eigenen Status aus, statt sie zu bewerten. Die Einordnung bleibt bei den verantwortlichen Personen.

Welche Dokumente werden berücksichtigt?

Recherchiert werden öffentlich zugängliche Quellen des Anbieters: Datenschutzhinweise, öffentlich verfügbare AVV-/DPA-Dokumente, Subprocessor-Listen, TOM-Beschreibungen sowie Security- und Trust-Center-Dokumentation. Jedes Dokument wird mit Quelle und Abrufstand registriert; die Belegkraft je Dokumenttyp bleibt ausgewiesen.

Methodik

  • versionierter Prüfkatalog; Katalogversion wird je Analyselauf gespeichert
  • getrennte Behandlung von Quelle, Dokument, Nachweis und Befund
  • Statusmodell je Prüfpunkt: identifiziert, teilweise identifiziert, nicht identifiziert
  • dokumentierter Abruf- und Analysezeitpunkt je Quelle
  • klare Trennung zwischen öffentlich dokumentierter Aussage und tatsächlicher technischer Umsetzung

Einordnung

  • Die Prüfung bezieht sich auf den ausgewiesenen Vendor-, Produkt- und Rechercheumfang
  • nicht öffentlich zugängliche Dokumente sind im aktuellen Prüfumfang nicht enthalten
  • ein nicht gefundener Nachweis beschreibt die geprüfte öffentliche Dokumentlage zum Abrufzeitpunkt – er belegt nicht, dass eine Regelung tatsächlich fehlt
  • Axiomify erbringt keine Rechtsberatung und keine technische Sicherheitsprüfung; Würdigung und Entscheidung bleiben beim Kunden

Nächster Schritt

Prüfumfang, Methodik und erwartetes Ergebnis besprechen.

Demo anfragen